iBAS++ আইডি-পাসওয়ার্ডে কঠোর সতর্কতা: ১০ নির্দেশনা না মানলে দায় নিতে হবে সংশ্লিষ্ট ব্যবহারকারীকে
সরকারি কর্মকর্তা-কর্মচারীদের জন্য iBAS++ ব্যবহারে ব্যক্তিগত আইডি ও পাসওয়ার্ডের নিরাপত্তা নিশ্চিত করার ওপর গুরুত্ব দিয়েছে হিসাব মহানিয়ন্ত্রকের কার্যালয় (সিজিএ)। নিজের পাসওয়ার্ড অন্যের সঙ্গে শেয়ার না করা, মোবাইলে আসা ওটিপি গোপন রাখা, অন্যের কম্পিউটার থেকে লগইন না করা এবং অনলাইন বিলের নথি যাচাই করে অনুমোদন দেওয়াসহ ১০টি গুরুত্বপূর্ণ নির্দেশনা অনুসরণের কথা বলা হয়েছে।
২০২৬ সালের ৯ সেপ্টেম্বর তারিখের সার্কুলারটি হিসাব মহানিয়ন্ত্রকের কার্যালয় এবং এর অধীন বিভিন্ন হিসাবরক্ষণ কার্যালয়ের iBAS++ ব্যবহারকারীদের উদ্দেশে জারি করা হয়। ১০ সেপ্টেম্বর প্রকাশিত সংবাদেও এসব নির্দেশনার কথা উঠে আসে।
সরকারি আর্থিক ব্যবস্থাপনার গুরুত্বপূর্ণ ডিজিটাল প্ল্যাটফর্ম iBAS++-এ ব্যবহারকারীর পরিচয় ও প্রবেশাধিকার সুরক্ষিত রাখা অত্যন্ত জরুরি। কারণ, এই ব্যবস্থায় বাজেট বাস্তবায়ন, অনলাইন বিল দাখিল, সরকারি অর্থ পরিশোধ এবং বিভিন্ন আর্থিক হিসাবসংক্রান্ত কার্যক্রম পরিচালিত হয়।
কেন iBAS++ ব্যবহারে নতুন করে সতর্কতা?
iBAS++ ব্যবহারের ক্ষেত্রে শুধু সঠিক ইউজার আইডি ও পাসওয়ার্ড জানা থাকলেই দায়িত্ব শেষ হয় না। কে কোন আইডি ব্যবহার করছেন, কীভাবে লগইন করছেন এবং কোন আর্থিক নথির ভিত্তিতে বিল অনুমোদন করছেন—এসব বিষয়ও গুরুত্বপূর্ণ।
সিজিএর নির্দেশনায় ব্যক্তিগত লগইন তথ্যের গোপনীয়তা, নিরাপদ ডিভাইস ব্যবহার এবং অনলাইন বিল যাচাইয়ের ওপর গুরুত্ব দেওয়া হয়েছে। অন্যের হাতে আইডি-পাসওয়ার্ড চলে গেলে সংশ্লিষ্ট ব্যবহারকারীর পরিচয়ে অননুমোদিত কার্যক্রম সংঘটিত হওয়ার ঝুঁকি তৈরি হতে পারে।
iBAS++ ব্যবহারে ১০টি গুরুত্বপূর্ণ নির্দেশনা
১. কম্পিউটার চালু করতে নিজস্ব পাসওয়ার্ড ব্যবহার
প্রত্যেক ব্যবহারকারীকে নিজের ব্যবহৃত কম্পিউটার সুরক্ষিত রাখতে ব্যক্তিগত পাসওয়ার্ড ব্যবহারের নির্দেশনা দেওয়া হয়েছে। অফিসের কম্পিউটার যেন অনুমতি ছাড়া অন্য কেউ ব্যবহার করতে না পারে, সে বিষয়ে সতর্ক থাকতে হবে।
২. সব সময় আপডেটেড ব্রাউজার ব্যবহার
iBAS++ ব্যবহারের জন্য হালনাগাদ ব্রাউজার ব্যবহার করতে হবে। পুরোনো ব্রাউজারের নিরাপত্তাজনিত দুর্বলতা ও সামঞ্জস্যের সমস্যা এড়াতে নিয়মিত আপডেট রাখা জরুরি।
৩. শক্তিশালী পাসওয়ার্ড ব্যবহার ও নিয়মিত পরিবর্তন
সহজে অনুমান করা যায় এমন পাসওয়ার্ড পরিহার করতে হবে। শক্তিশালী পাসওয়ার্ড ব্যবহার এবং সময়মতো তা পরিবর্তনের মাধ্যমে অ্যাকাউন্টের নিরাপত্তা বাড়ানো সম্ভব।
৪. ইউজার আইডি ও পাসওয়ার্ড অন্যের সঙ্গে শেয়ার নয়
নিজের iBAS++ আইডি ও পাসওয়ার্ড সহকর্মী, পরিচিত ব্যক্তি কিংবা অন্য কারও কাছে প্রকাশ করা যাবে না। অন্য কেউ কাজ করে দেওয়ার অনুরোধ করলেও নিজের পরিচয় ব্যবহার করে তাকে সিস্টেমে প্রবেশের সুযোগ দেওয়া উচিত নয়।
৫. ওটিপি গোপন রাখতে হবে
মোবাইল নম্বরে পাঠানো ওটিপি অন্য কারও সঙ্গে শেয়ার করা যাবে না। অপ্রত্যাশিত ওটিপি এলে সেটিকে উপেক্ষা না করে বিষয়টি যাচাই করতে হবে। ই-মেইল বা সন্দেহজনক বার্তার মাধ্যমে লগইন তথ্য চাওয়া হলে তা প্রকাশ করা যাবে না।
৬. অন্যের ডিভাইস বা কম্পিউটার দোকান থেকে লগইন নয়
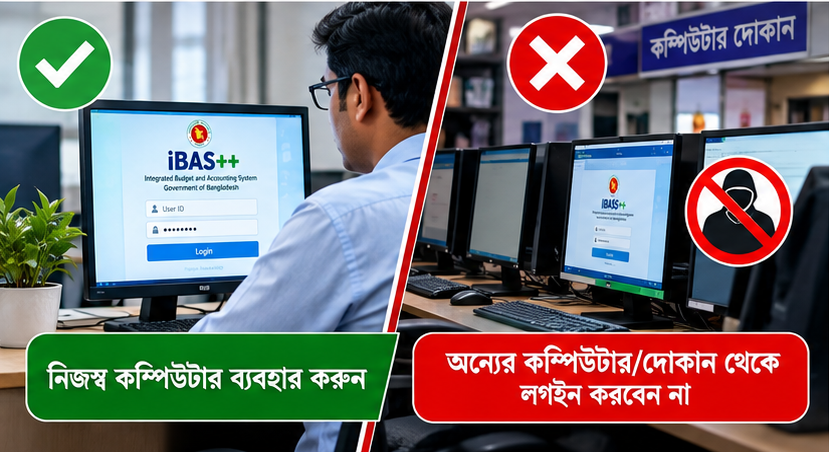
নিজের iBAS++ আইডি ব্যবহার করে কম্পিউটার দোকান কিংবা অন্য কারও ডিভাইস থেকে লগইন না করার নির্দেশনা দেওয়া হয়েছে। এতে পাসওয়ার্ড সংরক্ষিত হয়ে যাওয়া, তথ্য ফাঁস কিংবা অননুমোদিত প্রবেশের ঝুঁকি কমানো যায়।
৭. সন্দেহজনক ই-মেইল বা ওটিপি এলে কর্তৃপক্ষকে জানাতে হবে
ব্যক্তিগত ই-মেইল বা মোবাইলে iBAS++-সংক্রান্ত অপ্রত্যাশিত বার্তা বা ওটিপি এলে দ্রুত সংশ্লিষ্ট সিজিএ প্রশাসন অথবা আইটি শাখাকে অবহিত করতে হবে। সন্দেহজনক লিংকে প্রবেশ করা কিংবা কাউকে ওটিপি জানানো থেকে বিরত থাকতে হবে।
৮. অনলাইন বিলের সংযুক্তি ও আদেশ যাচাই করতে হবে
বিল পাসের আগে বিলের সঙ্গে সংযুক্ত নথি, আদেশ এবং প্রাসঙ্গিক কাগজপত্র যথাযথভাবে যাচাই করতে হবে। কেবল সিস্টেমে বিল দেখা যাচ্ছে বলেই সেটি অনুমোদন করা উচিত নয়; প্রয়োজনীয় যাচাই সম্পন্ন করেই বিল পাস করতে হবে।
৯. অব্যবহৃত ইউজার আইডি বন্ধের আবেদন করতে হবে
যেসব ইউজার আইডি আর ব্যবহারের প্রয়োজন নেই, সেগুলো বন্ধ করার জন্য সংশ্লিষ্ট দাপ্তরিক প্রক্রিয়ায় আবেদন করতে হবে। অব্যবহৃত অ্যাকাউন্ট সক্রিয় থাকলে অপ্রয়োজনীয় নিরাপত্তাঝুঁকি তৈরি হতে পারে।
১০. অফিস ত্যাগের আগে লগআউট ও কম্পিউটার শাটডাউন
কাজ শেষে iBAS++ থেকে যথাযথভাবে লগআউট করতে হবে এবং কম্পিউটার শাটডাউন নিশ্চিত করতে হবে। লগইন অবস্থায় কম্পিউটার রেখে অফিস ত্যাগ করলে অন্য কেউ একই সেশন ব্যবহার করার সুযোগ পেতে পারে।
আইডি-পাসওয়ার্ডের নিরাপত্তার দায় কার?
সার্কুলারের শেষাংশে বলা হয়েছে, iBAS++ আইডি ও পাসওয়ার্ড ব্যবহারের দায়দায়িত্ব সংশ্লিষ্ট ইউজার আইডির স্বত্বাধিকারীর। নির্দেশনা পালনে কোনো ব্যত্যয় ঘটলে তার দায় সংশ্লিষ্ট কর্মকর্তা বা কর্মচারীকে বহন করতে হবে।
এ কারণে প্রত্যেক ব্যবহারকারীকে নিজের লগইন তথ্যের গোপনীয়তা নিশ্চিত করতে হবে। অন্য কাউকে পাসওয়ার্ড দিয়ে কাজ করানো, ওটিপি শেয়ার করা কিংবা অনিরাপদ ডিভাইস ব্যবহার করা থেকে বিরত থাকা জরুরি।
কোন কোন কার্যালয়ের জন্য নির্দেশনা?
সার্কুলারে উল্লেখিত সংশ্লিষ্ট কার্যালয়গুলোর মধ্যে রয়েছে—
হিসাব মহানিয়ন্ত্রকের কার্যালয়।
ডিভিশনাল কন্ট্রোলার অব অ্যাকাউন্টসের কার্যালয়।
চিফ অ্যাকাউন্টস অ্যান্ড ফিন্যান্স অফিস।
ডিস্ট্রিক্ট অ্যাকাউন্টস অ্যান্ড ফিন্যান্স অফিস।
উপজেলা হিসাবরক্ষণ কর্মকর্তার কার্যালয়।
এসব কার্যালয়ের iBAS++ ব্যবহারকারীদের নির্দেশনাগুলো যথাযথভাবে অনুসরণ করার অনুরোধ জানানো হয়েছে।
বিল অনুমোদনে সতর্কতা কেন গুরুত্বপূর্ণ?
iBAS++ সরকারি বাজেট ও আর্থিক লেনদেনের সঙ্গে সম্পর্কিত হওয়ায় অনলাইন বিলের নথি যাচাই একটি গুরুত্বপূর্ণ দাপ্তরিক দায়িত্ব। ভুল বা অসম্পূর্ণ নথির ভিত্তিতে বিল পাস করলে আর্থিক অনিয়ম কিংবা পরবর্তী নিরীক্ষায় আপত্তির ঝুঁকি তৈরি হতে পারে।
তাই বিলের সঙ্গে সংশ্লিষ্ট আদেশ, সংযুক্তি ও অন্যান্য প্রয়োজনীয় কাগজপত্র যাচাই করে অনুমোদনের প্রক্রিয়া সম্পন্ন করা উচিত। একই সঙ্গে কোনো সন্দেহজনক কার্যক্রম দেখা গেলে সংশ্লিষ্ট কর্তৃপক্ষকে অবহিত করতে হবে।
সরকারি কর্মকর্তা-কর্মচারীদের এখন কী করা উচিত?
iBAS++ ব্যবহারকারীদের এখনই নিজেদের পাসওয়ার্ডের নিরাপত্তা যাচাই করা, প্রয়োজনে তা পরিবর্তন করা, ব্রাউজার আপডেট রাখা এবং কাজ শেষে লগআউট করার অভ্যাস নিশ্চিত করা উচিত। পাশাপাশি নিজের মোবাইল ও ই-মেইলে আসা অপ্রত্যাশিত ওটিপি বা বার্তার ব্যাপারে সতর্ক থাকতে হবে।
সবচেয়ে গুরুত্বপূর্ণ বিষয় হলো, নিজের আইডি অন্যকে ব্যবহার করতে না দেওয়া এবং প্রতিটি আর্থিক কার্যক্রমে যথাযথ যাচাই নিশ্চিত করা। এসব নির্দেশনা মেনে চললে সরকারি আর্থিক ব্যবস্থাপনায় অননুমোদিত প্রবেশ ও তথ্যের অপব্যবহারের ঝুঁকি কমাতে সহায়তা করবে।